Windows 11’de Çekirdek Yalıtımı Nasıl Çalışır ve Ne Zaman Etkinleştirilmelidir?
Windows 11, bilgisayarınızı geleneksel antivirüs yazılımlarının tespit edemeyebileceği tehditlere karşı korumak için tasarlanmış çeşitli güvenlik özellikleri içerir. Bunlardan biri olan Çekirdek Yalıtımı (Core Isolation), işletim sisteminin hassas bileşenlerini saldırılara karşı daha dayanıklı hâle getirmek amacıyla donanım tabanlı korumadan yararlanır. Bu özelliğin en önemli ayarlarından biri olan Bellek Bütünlüğü (Memory Integrity), kötü amaçlı veya uyumsuz kodların Windows çekirdeğinin çalışmasına müdahale etmesini önlemeye yardımcı olur. Bu özellik güvenliği önemli ölçüde artırabilse de bilgisayarın performansını etkileyebilir veya eski sürücülerin düzgün çalışmasını engelleyebilir. Çekirdek Yalıtımının gerçekte ne yaptığını, geleneksel güvenlik yöntemlerinden nasıl ayrıldığını ve hangi durumlarda etkinleştirilmesi gerektiğini anlamak, 2026 yılında bilgisayarınız için doğru kararı vermenize yardımcı olacaktır.
Windows 11’de Çekirdek Yalıtımı Nedir ve Nasıl Çalışır?
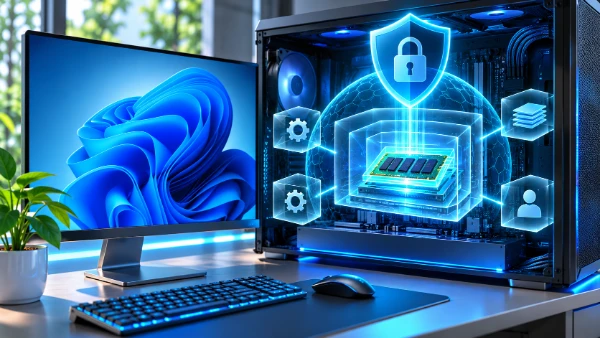
Çekirdek Yalıtımı, Windows 11’de kritik işletim sistemi işlemlerini korumak için donanım sanallaştırmasını kullanan bir dizi güvenlik özelliğinden oluşur. Sistem, tüm önemli güvenlik işlemlerinin sıradan Windows bileşenleriyle aynı ortamda çalışmasına izin vermek yerine, kötü amaçlı yazılımların erişmesinin daha zor olduğu yalıtılmış bir alan oluşturur. Bu ayrım özellikle önemlidir çünkü bazı gelişmiş siber saldırılar tek tek uygulamaları değil, doğrudan işletim sistemini hedef alır. Saldırganlar güvenlik açığı bulunan bir sürücüden yararlanmayı başarırsa geleneksel güvenlik önlemleri, saldırının daha fazla zarar vermesini engellemek için her zaman yeterli olmayabilir.
Çekirdek Yalıtımının arkasındaki teknoloji, Sanallaştırma Tabanlı Güvenlik (Virtualisation-Based Security veya VBS) olarak adlandırılır. Bu teknoloji, modern işlemcilerin özelliklerinden ve Windows hipervizöründen yararlanarak korumalı bir çalışma ortamı oluşturur. Hipervizör, güvenli ortam ile ana işletim sistemi arasındaki ayrımı yönetir. Böylece başka bir Windows bileşeni ele geçirilse bile belirli güvenlik denetimlerinin korunmasına yardımcı olur. Tam kapsamlı bir sanal makine çalıştırmaktan farklı olarak bu işlem, ayrı bir masaüstü oluşturmaz veya kullanıcıların başka bir işletim sistemi yüklemesini gerektirmez. Windows normal şekilde çalışmaya devam ederken koruma arka planda otomatik olarak sürdürülür.
Windows Güvenliği uygulamasındaki Çekirdek Yalıtımı bölümü, bilgisayarın donanımına ve kullanılan Windows sürümüne bağlı olarak çeşitli koruma özellikleri içerebilir. Bellek Bütünlüğü en çok bilinen seçenektir. Bununla birlikte, uyumlu sistemlerin bazılarında çekirdek modu için donanım destekli yığın koruması ve ek güvenlik mekanizmaları da bulunabilir. Bu özellikler farklı güvenlik risklerini hedef aldığından birbirleriyle karıştırılmamalıdır. Dolayısıyla Çekirdek Yalıtımı tek başına çalışan bir uygulama veya antivirüs yazılımının alternatifi değildir. Microsoft Defender Antivirus, Güvenli Önyükleme (Secure Boot), güvenlik duvarı ve düzenli güvenlik güncellemeleriyle birlikte çalışan Windows 11 güvenlik mimarisinin bir parçasıdır.
Bellek Bütünlüğü Windows Çekirdeğini Nasıl Korur?
Hipervizör Korumalı Kod Bütünlüğü (Hypervisor-Protected Code Integrity veya HVCI) olarak da bilinen Bellek Bütünlüğü, işletim sisteminin en yüksek ayrıcalık seviyesinde çalışacak kodların Windows güvenlik gereksinimlerini karşılayıp karşılamadığını denetler. Bu ayrıcalık seviyesi çekirdek modu olarak adlandırılır. Ekran kartları, depolama denetleyicileri, ağ bağdaştırıcıları ve diğer donanım bileşenlerine ait sürücüler, önemli sistem işlevlerine doğrudan erişmeleri gerektiğinden bu modda çalışabilir. Ancak söz konusu erişim yetkisi, güvenlik açığı bulunan sürücüleri saldırganlar için cazip hedefler hâline getirir. Çekirdek düzeyinde yetkilere sahip kötü amaçlı kodlar, güvenlik yazılımlarına müdahale edebilir, sistemin davranışını değiştirebilir veya hassas bilgilere erişebilir.
Bellek Bütünlüğü etkinleştirildiğinde Windows, çekirdek kodunun bütünlüğüne ilişkin önemli denetimleri VBS tarafından oluşturulan yalıtılmış ortamda gerçekleştirir. Bu denetimler, çekirdek modunda çalışacak kodların yürütülmeden önce uygun şekilde doğrulanmasını sağlamaya yardımcı olur. Özellik ayrıca yürütülebilir çekirdek belleğinin sıradan yazılabilir veri alanları gibi değiştirilmesini engelleyerek bellek korumasını güçlendirir. Böylece kötü amaçlı kod yerleştirmeye veya güvenlik açığı bulunan sürücülerin manipüle edilmesine dayanan belirli saldırıların gerçekleştirilmesi önemli ölçüde zorlaşır. Ancak bu koruma, dijital olarak imzalanmış her sürücünün tamamen güvenli olduğu anlamına gelmez. Meşru bir sürücü de güvenlik açıkları içerebilir. Bu nedenle sürücülerin güncel tutulması önemini korur.
Yaygın yanlış anlamalardan biri, Bellek Bütünlüğünün kişisel dosyaları doğrudan koruduğu veya uygulamaların aşırı RAM kullanmasını engellediğidir. Oysa bu özelliğin amacı farklıdır: Kritik işletim sistemi kodlarının bütünlüğünü ve bu kodların doğrulanmasını sağlayan güvenlik denetimlerini korumak. Belgeleri şifrelemez, Windows Defender’ın yerini almaz ve kimlik avı, fidye yazılımları veya zararlı indirmelere karşı kesin koruma sağlamaz. Benzer şekilde, Bellek Bütünlüğünün kapatılması da bilgisayarın otomatik olarak virüs bulaşmış veya tamamen korumasız olduğu anlamına gelmez. Windows diğer güvenlik mekanizmalarını kullanmaya devam eder ancak çekirdeği hedef alan saldırılara karşı önemli bir savunma katmanı devre dışı kalır. Bu nedenle Microsoft, uyumluluk sorunu bulunmayan ve özelliği destekleyen sistemlerde Bellek Bütünlüğünün kullanılmasını önerir.
Windows 11’de Bellek Bütünlüğü Ne Zaman Etkinleştirilmelidir?
Nispeten modern bir Windows 11 bilgisayarı kullanan çoğu kişi için Bellek Bütünlüğünü etkin durumda tutmak güvenlik açısından mantıklı bir tercihtir. Bu özellik özellikle iş amacıyla kullanılan dizüstü bilgisayarlarda, gizli belgelerin saklandığı cihazlarda ve sık sık bilinmeyen ağlara bağlanan sistemlerde yararlıdır. Üçüncü taraf uygulamalar yükleyen, harici donanımlar bağlayan veya finansal işlemler için bilgisayarını kullanan kişiler de ek korumadan faydalanabilir. Bellek Bütünlüğü olası tüm saldırıları önleyemese de kötü amaçlı yazılımların Windows’un temel bileşenlerine müdahale etme olanaklarını sınırlar. Uyumlu donanımlarda bu koruma, günlük işlemler üzerinde fark edilir bir etki oluşturmadan çalışabilir.
Özellikle Microsoft’un donanım ve sürücü uyumluluğu gereksinimlerini karşılayan yeni bilgisayarlarda, Windows 11 yüklendiğinde Bellek Bütünlüğü zaten etkin olabilir. Bununla birlikte özelliğin durumu cihaz üreticisine, işlemcinin özelliklerine, Windows’un kurulum geçmişine ve güvenlik yapılandırmasına göre değişir. Windows’un önceki bir sürümünden yükseltilmiş bilgisayarlarda eski bir sürücü nedeniyle bu ayar kapalı olabilirken yeni satın alınmış bir dizüstü bilgisayarda otomatik olarak etkinleştirilmiş olabilir. Dolayısıyla tüm Windows 11 kurulumlarının aynı yapılandırmayı kullandığını varsaymak yerine ayarın mevcut durumunu kontrol etmek gerekir. Windows Güvenliği, Bellek Bütünlüğü kapalı olduğunda bir uyarı gösterebilir. Ancak bu uyarı tek başına bilgisayarınızda uyumluluk sorunu bulunup bulunmadığını açıklamaz.
Bellek Bütünlüğünü etkinleştirmeden önce bazı noktaların değerlendirilmesi gereken durumlar da vardır. Eski özel donanımlarla çalışan bilgisayarlar, güncelliğini yitirmiş sürücüler veya belirli düşük seviyeli sistem araçları uyumluluk sorunları yaşayabilir. Bu durum eski yazıcıları, USB aksesuarlarını, donanım izleme araçlarını ve artık güncelleme almayan sürücülere bağımlı uygulamaları etkileyebilir. Oyun bilgisayarlarında da ayrıca değerlendirme yapmak gerekir çünkü performansa duyarlı uygulamalar sanallaştırma tabanlı korumalardan farklı şekillerde etkilenebilir. Bununla birlikte bilgisayar yalnızca oyun oynamak için kullanılıyor diye Bellek Bütünlüğünü devre dışı bırakmak her zaman doğru değildir. Daha uygun yaklaşım, uyumluluğu kontrol etmek, gerçekten kullandığınız uygulamalarda performansı test etmek ve mümkün olduğu sürece daha güçlü güvenlik yapılandırmasını korumaktır.
Performans Etkisi, Donanım Gereksinimleri ve Uyumluluk
Bellek Bütünlüğü, bilgisayarın UEFI veya BIOS ayarlarında etkinleştirilmiş donanım sanallaştırma desteğine ihtiyaç duyar. Intel tabanlı sistemlerde bu özellik genellikle Intel Virtualization Technology veya VT-x adıyla, AMD tabanlı sistemlerde ise AMD-V ya da SVM Mode adıyla bulunur. Modern işlemciler, gerekli bellek korumalarının daha verimli çalışmasını sağlayan ek özelliklere de sahiptir. Microsoft, Intel Kaby Lake ve sonraki işlemciler ile AMD Zen 2 ve sonraki mimarilerde HVCI verimliliğini artıran yeteneklerin bulunduğunu belirtir. Daha eski uyumlu işlemciler, verimliliği daha düşük yöntemlere ihtiyaç duyabilir ve bu durum performans üzerindeki yükü artırabilir. Ancak yalnızca işlemcinin nesline bakarak bir bilgisayarın bu özelliği sorunsuz destekleyeceği söylenemez. Ürün yazılımı ve sürücü uyumluluğu da belirleyici faktörlerdir.
Bellek Bütünlüğü etkin olduğunda Windows, daha güçlü kod denetimleri ve bellek kısıtlamaları uyguladığı için ek işlem yükü oluşabilir. Performanstaki değişimin boyutu işlemciye, yüklü sürücülere, yazılımlara ve yürütülen işlemlere bağlıdır. İnternette gezinme, video izleme, belge hazırlama ve e-posta kullanma gibi günlük faaliyetlerde modern donanımlarda belirgin bir fark görülmeyebilir. Buna karşılık özellikle işlemci performansına bağımlı bazı oyunlar ve yoğun işlem gücü gerektiren uygulamalar farklı sonuçlar verebilir. Tüm Windows 11 bilgisayarları için geçerli, güvenilir ve tek bir performans kaybı yüzdesi yoktur. Başka bir bilgisayarda gerçekleştirilen bağımsız testlerin sonuçlarına güvenmek yerine aynı uygulamada, aynı ayarlarla ve benzer çalışma koşullarında karşılaştırma yapmak daha yararlıdır.
Sürücü uyumluluğu çoğu zaman performanstan daha önemli bir sorun oluşturur. Windows, gereksinimleri karşılamayan bir sürücü tespit ettiğinde Bellek Bütünlüğünün etkinleştirilmesine izin vermeyebilir. Özellik etkinleştirildikten sonra da uyumsuz bir sürücünün yüklenmesini engelleyebilir. En güvenli çözüm, sürücünün güncel sürümünü Windows Update üzerinden veya doğrudan donanım üreticisinin resmî internet sitesinden edinmektir. Uyumlu bir sürüm mevcut değilse ilgili yazılımı veya cihazı değiştirmeniz ya da Bellek Bütünlüğünü geçici olarak kapalı tutmanız gerekebilir. Özellikle depolama birimlerini, ağ bağlantısını veya diğer temel donanım bileşenlerini kontrol eden sürücülerin ne işe yaradığını belirlemeden kaldırılması risklidir. Başarısız bir uyumluluk denetimi, sistem dosyalarını rastgele silmek için değil, sorunun kaynağını araştırmak için bir nedendir.
Windows 11’de Çekirdek Yalıtımı Nasıl Etkinleştirilir ve Yaygın Sorunlar Nasıl Giderilir?
Windows 11, ek yazılım yüklemeye veya sistem kayıt defterini düzenlemeye gerek kalmadan Bellek Bütünlüğünü yönetmenin kolay bir yolunu sunar. Başlat menüsünü açın, Windows Güvenliği uygulamasını aratın ve çalıştırın. Ardından Cihaz güvenliği bölümünü seçin ve Çekirdek yalıtımı ayrıntıları seçeneğine tıklayın. Bellek bütünlüğü anahtarını bulun ve kapalıysa Açık konumuna getirin. Windows yönetici onayı isteyebilir ve değişikliğin geçerli olması için genellikle bilgisayarı yeniden başlatmanız gerekir. Aynı ayarlara Ayarlar, Gizlilik ve güvenlik, Windows Güvenliği ve Cihaz güvenliği yolunu izleyerek de ulaşabilirsiniz. Çekirdek Yalıtımı bölümündeki seçeneklerin adları ve kullanılabilirliği, Windows 11 sürümüne ve donanım yapılandırmasına göre biraz farklılık gösterebilir.
Bilgisayarı yeniden başlattıktan sonra Çekirdek yalıtımı ayrıntıları sayfasına dönerek Bellek Bütünlüğünün etkin olduğunu doğrulayın. Anahtar kapalı kalıyorsa veya Windows özelliğin başlatılamadığını bildiriyorsa donanım sanallaştırmasının kullanılabilir olup olmadığını kontrol edin. Görev Yöneticisi’ni açın, Performans bölümüne geçin ve CPU seçeneğini seçerek Sanallaştırma durumuna bakın. Bu özellik devre dışıysa gerekli ayarın UEFI veya BIOS üzerinden etkinleştirilmesi gerekebilir. İzlenecek adımlar anakart ya da dizüstü bilgisayar üreticisine göre değişir. BitLocker veya cihaz şifrelemesi kullanan bir bilgisayarda, ürün yazılımının güvenlik ayarlarını değiştirmeden önce kurtarma anahtarına erişebildiğinizden emin olun. Bazı değişiklikler kurtarma doğrulamasını tetikleyebilir. Sorunu araştırırken ilgisiz BIOS seçeneklerini değiştirmekten kaçının.
Sistemin daha kapsamlı güvenlik yapılandırmasını Sistem Bilgisi aracı üzerinden de inceleyebilirsiniz. Windows + R tuşlarına basın, msinfo32 yazın ve Sistem Bilgisi uygulamasını açın. Sanallaştırma tabanlı güvenlik ile ilgili satırları ve çalışan güvenlik hizmetlerini kontrol edin. Bu bilgiler, VBS’nin etkin olup olmadığını ve ilgili korumaların çalışıp çalışmadığını anlamanıza yardımcı olabilir. Görüntülenen bilgilerin ayrıntıları Windows yapılandırmasına ve donanım desteğine bağlıdır. Ev kullanıcılarının çoğu için Windows Güvenliği içindeki anahtar, Bellek Bütünlüğünün durumunu kontrol etmenin en kolay yoludur. Bilgisayar bir iş yerine veya eğitim kurumuna aitse güvenlik ayarları merkezi olarak yönetiliyor olabilir. Böyle bir durumda resmî olmayan yöntemlerle kısıtlamaları aşmaya çalışmak yerine sistem yöneticisine danışılmalıdır.
Bellek Bütünlüğü Etkinleştirilemiyorsa Ne Yapılmalıdır?
Windows uyumsuz sürücüler bulunduğunu bildiriyorsa Çekirdek yalıtımı ayrıntıları bölümünü açın ve uyumsuz sürücü bilgilerini inceleyin. Uyarıda sürücü dosyasının adı, yayıncısı veya ilgili cihaz belirtilmiş olabilir. Öncelikle Windows Update üzerinden mevcut güncellemeleri kontrol edin ve uygun olduğunda isteğe bağlı sürücü güncellemelerini de inceleyin. Ardından ilgili cihazın üreticisine ait resmî destek sayfasını ziyaret edin. Eski bir yazıcı sürücüsünün, çevre birimi yazılımının veya donanım yönetim uygulamasının güncellenmesi, başka değişiklik yapmadan sorunu çözebilir. İlgili cihaz artık kullanılmıyorsa orijinal yazılımının Ayarlar üzerinden kaldırılması ve kullanılmayan cihazın Aygıt Yöneticisi aracılığıyla kaldırılması yardımcı olabilir. Bununla birlikte bazı sürücü paketleri sistemde kalmaya devam edebilir. Bilinmeyen internet sitelerinden sürücü indirmeyin veya Windows sistem klasörlerindeki dosyaları doğrudan silmeyin.
Uyumlu sürücüler bulunmasına rağmen Bellek Bütünlüğü seçeneği kullanılamıyorsa veya etkinleştirilemiyorsa Windows 11’in ve cihazın ürün yazılımının güncel olduğunu doğrulayın. İşlemcinin sanallaştırmayı destekleyip desteklemediğini ve bu özelliğin UEFI veya BIOS ayarlarında etkinleştirilmiş olup olmadığını kontrol edin. Ayrıca farklı bir sanallaştırma yapılandırmasının, güncelliğini yitirmiş bir ürün yazılımı bileşeninin veya kurum tarafından yönetilen güvenlik ilkesinin bu özelliği etkileyebileceğini unutmayın. Bellek Bütünlüğünü kısa süre önce etkinleştirdiyseniz ve bir cihaz çalışmayı durdurduysa ilgisiz ayarları değiştirmeden önce sürücülerle ilgili bildirimleri inceleyin. Microsoft, uyumsuz sürücülerin bazı durumlarda sistem çökmeleri dâhil ciddi sorunlara yol açabileceğini belirtir. Etkinleştirmeden hemen sonra kararlılık sorunları ortaya çıkarsa uyumlu sürücü temin edilene kadar Windows Güvenliği üzerinden ayarı eski durumuna getirmek geçici bir sorun giderme yöntemi olabilir.
Güncel sürücülere sahip ve bu özelliği destekleyen bir Windows 11 bilgisayarında Bellek Bütünlüğünü etkin durumda bırakmak genellikle uzun vadede daha doğru bir tercihtir. Bu ek koruma özellikle önemlidir çünkü işletim sistemi çekirdeğine yönelik saldırıların tespit edilmesi ve etkilerinin giderilmesi zor olabilir. Özelliğin etkinleştirilmesi ciddi performans sorunlarına neden oluyor veya gerekli donanımın çalışmasını engelliyorsa devre dışı bırakmaya karar vermeden önce güncelleme ve uyumluluk seçeneklerini araştırın. Kararınızı, Bellek Bütünlüğünün her zaman performans kaybı olmadan güvenliği artırdığı veya oyun performansını mutlaka düşürdüğü yönündeki genel iddialara değil, kendi bilgisayarınızda gözlemlediğiniz sonuçlara dayandırın. Ayarın durumundan bağımsız olarak Windows’u ve sürücüleri güncel tutun, düzenli yedekleme yapın ve güvenilir güvenlik yazılımlarından yararlanın. Bellek Bütünlüğü, bilgisayarınızı korumaya yönelik kapsamlı güvenlik önlemlerinin bir parçası olarak kullanıldığında en iyi sonucu verir.
Popüler konular
-
 2025’te UI/UX Trendleri: Ekransız Arayüzler ve Doku...
2025 yılı, kullanıcıların teknolojiyle etkileşim biçimini yeniden tanımlayan yeni bir …
-
 Google Trends. Nedir ve nasıl kullanılır?
Bu hizmet, mevcut eğilimleri hızlı bir şekilde analiz etmeyi, mevsimselliği …
-
 Akıllı Telefonlarda Mikroçekirdekler: Mobil Güvenliğin Ge...
Son yıllarda, mikroçekirdek tabanlı işletim sistemleri hakkında yapılan tartışmalar mobil …
-
 Sayfa Ağırlığı Masaüstü Yazılımı
Bu program günümüzde SEO tanıtımı için aktif olarak kullanılmaktadır. Tuhaflığı, …
-
 Sanal Oyun Dünyasına Güç Vermek: Online Casino Motorların...
Gerçek bir dijital oyun devi olan Forbes online casino heyecan …